

La dette technique des modules PrestaShop : anatomie d’un essoufflement
L’écosystème PrestaShop s’est bâti historiquement sur une logique monolithique et modulaire. Le concept paraissait séduisant à l’origine : ajouter une fonctionnalité en téléchargeant une archive ZIP contenant du code PHP, quelques contrôleurs et des templates Smarty ou Twig. Quinze ans plus tard, les boutiques à fort trafic paient le prix fort de ce paradigme hérité des années 2000.
Une boutique moyenne accumule aujourd’hui entre 40 et 80 modules tiers actifs. Chaque extension s’accroche aux mêmes points d’entrée du noyau (les fameux hooks d’action et d’affichage). À chaque requête HTTP entrante, le processeur du serveur doit charger des dizaines de classes, exécuter des boucles SQL souvent mal optimisées et allouer de la mémoire tampon pour des calculs redondants. Lorsque plusieurs modules tentent de surcharger les mêmes classes fondamentales via le répertoire override/, les conflits de version se multiplient, transformant chaque mise à jour mineure en opération à haut risque pour l’équipe technique.
Cette surcharge devient critique lorsque les marchands installent des extensions dédiées à l’optimisation SEO de masse, à la réécriture de balises ou à la génération de maillage interne dynamique directement au sein de l’environnement applicatif.
Le gouffre des calculs sémantiques synchrones : menace directe sur le TTFB
Générer du texte riche, analyser la densité lexicale d’un catalogue ou calculer des matrices de similarité entre 30 000 produits exige des ressources de calcul massives. Lorsque ces opérations sont confiées à des modules PHP exécutés en local, les effets secondaires sont dévastateurs pour l’infrastructure.
Les scripts PHP-FPM atteignent rapidement leurs limites d’exécution (max_execution_time et memory_limit). Pour compenser, certains développeurs programment des tâches cron locales qui tournent en continu en arrière-plan. Ces processus consomment l’intégralité des cœurs CPU disponibles et monopolisent les entrées/sorties disque (I/O).
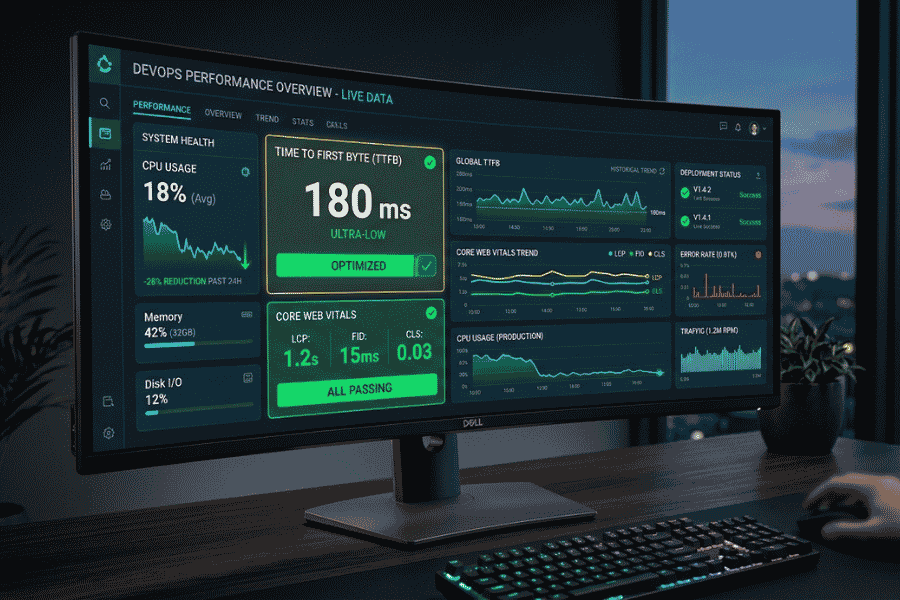
La sanction est immédiate sur le terrain : le Time to First Byte (TTFB) s’effondre. Le serveur met parfois plus de deux secondes avant de renvoyer le premier octet de la page HTML aux visiteurs. Cette lenteur contrevient frontalement aux recommandations de Google sur le Time to First Byte , qui préconisent un temps de réponse initial inférieur à 800 millisecondes pour préserver l’expérience utilisateur et maintenir un score de performance satisfaisant dans les Core Web Vitals.
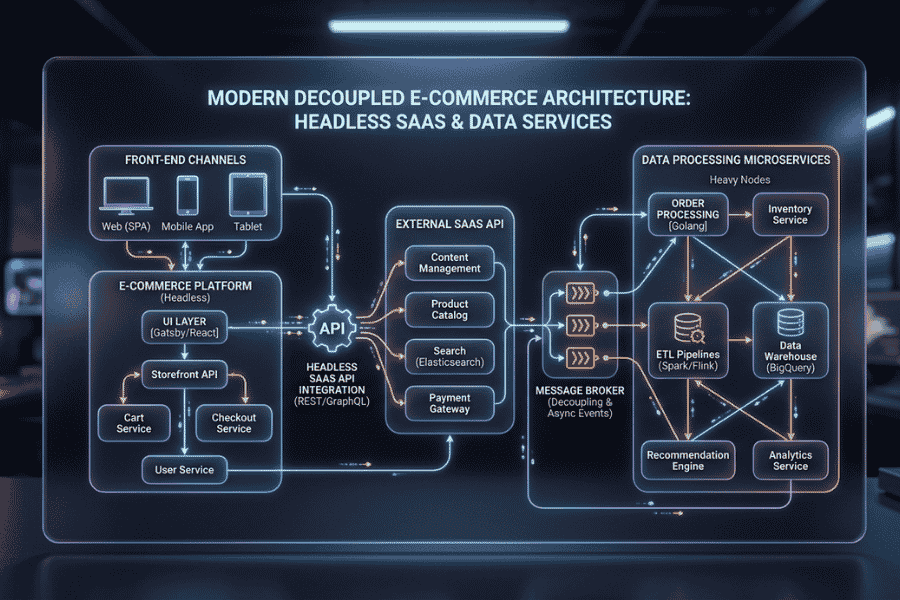
L’alternative architecturale : le découplage via microservices et API REST
Dans l’ingénierie logicielle contemporaine, la règle d’or consiste à préserver le cœur transactionnel de tout traitement lourd non bloquant. Le serveur hébergeant PrestaShop doit se concentrer exclusivement sur ce qu’il fait de mieux : gérer les sessions utilisateurs, calculer les paniers, appliquer les règles de prix et finaliser les paiements.
Tout ce qui relève de l’analyse sémantique, de l’enrichissement de données et de l’audit de catalogue gagne à être externalisé vers une plateforme SaaS spécialisée. C’est exactement la philosophie adoptée par Fexa. Au lieu d’alourdir le serveur marchand avec des calculs d’intelligence artificielle et des requêtes SQL invasives, la solution interagit avec PrestaShop par le biais de son webservice natif ou d’une passerelle API minimale et sécurisée.
Le cycle de traitement s’exécute entièrement sur une infrastructure externe taillée pour le calcul intensif :
Extraction passive des flux : Le SaaS lit les attributs, titres et catégories sans poser de verrous bloquants sur les tables MySQL.
Traitement distribué sur le cloud : L’analyse des lacunes, la normalisation des caractéristiques et la rédaction des descriptions enrichies s’effectuent sur des serveurs distants élastiques.
Réinjection cadencée et asynchrone : Une fois les contenus validés, les données finales sont réécrites par lots contrôlés durant les créneaux de faible affluence, préservant la fluidité de navigation pour les acheteurs réels.
Comparatif technique : module embarqué vs microservice SaaS
La confrontation entre les deux approches met en lumière des écarts majeurs en matière de maintenance, de sécurité et de rentabilité opérationnelle :
Stabilité de production : Un module local qui plante lors d’une boucle mal maîtrisée peut provoquer une erreur 500 sur l’ensemble du front-office. Une API externe fonctionne en mode découplé : si le service distant rencontre une latence, la boutique continue de vendre sans le moindre ralentissement.
Évolutivité sans régression : Passer de PHP 7.4 à PHP 8.1 ou migrer de PrestaShop 1.7 à PrestaShop 8 nécessite souvent de réécrire ou racheter les modules traditionnels obsolètes. Une intégration par API standardisée reste pérenne quel que soit le cycle de mise à niveau du cœur CMS.
Économies sur l’hébergement dédié : Supprimer les crons lourds et les calculs sémantiques locaux permet de réduire le dimensionnement des serveurs dédiés. Les équipes d’infrastructure évitent ainsi de surpayer des instances cloud surdimensionnées uniquement pour absorber des traitements ponctuels de catalogue.
Plan d’action pour assainir sa boutique en douceur
La transition vers une architecture déportée ne requiert aucun arrêt de production ni refonte brutale. Elle s’opère par étapes pragmatiques parfaitement compatibles avec une activité commerciale quotidienne :
1. Inventorier et désactiver les extensions zombies
Passez en revue les modules installés et désactivez sans hésiter ceux qui exécutent des requêtes à chaque affichage de produit pour recalculer des métadonnées statiques. Le gain en réactivité serveur se constate souvent dès la première heure. Supprimez également les modules de génération de sitemaps ou de maillage interne qui font tourner des requêtes récursives non indexées sur la table ps_category_product.
2. Configurer des accès API à privilèges réduits
Dans le panneau d’administration PrestaShop (Paramètres avancés > Webservice), générez une clé API restreinte aux seules ressources nécessaires (lecture et écriture ciblées sur ‘products’, ‘combinations’ et ‘categories’). Ne concédez jamais d’accès aux données sensibles comme les clients ou les commandes. Veillez à activer le protocole HTTPS avec un certificat TLS à jour et à restreindre l’accès par filtrage d’adresses IP si votre hébergement le permet.
3. Monitorer le gain de bande passante et de réactivité
Après avoir basculé l’enrichissement sémantique sur une solution SaaS, analysez vos indicateurs APM (New Relic, Datadog ou slow query logs MySQL). La baisse de la charge processeur et la stabilisation du TTFB sous la barre des 600 millisecondes valident immédiatement le bien-fondé du découplage architectural. Vos équipes techniques retrouvent de la sérénité et peuvent se consacrer à l’amélioration de l’expérience d’achat plutôt qu’à l’extinction d’incendies serveur.


Poster un Commentaire
Vous devez vous connecter pour publier un commentaire.